Em 17 de novembro de 2026, a OpenAI publicou Strengthening NATO and allied cyber defenses with AI, descrevendo um acordo em que a NATO Communications and Information Agency (NCIA) passa a usar modelos de defesa cibernética da empresa, dentro de um programa chamado Daybreak, para proteger redes aliadas. A OpenAI disse que trabalha com a NCIA para dar às instituições centrais da OTAN acesso aos seus modelos de segurança cibernética através do Daybreak, seu programa que coloca IA avançada nas mãos de defensores confiáveis para trabalho de segurança autorizado. Um relatório conjunto de novembro da ENISA e do CERT-EU cobriu checagens de 27 projetos de software usando modelos avançados de IA, segundo a OpenAI.
Este artigo não tenta opinar sobre a geopolítica do acordo. O objetivo é explicar o que o Daybreak faz por baixo do capô, como ele se encaixa no fluxo de um time de segurança, e o que o próprio anúncio deixa em aberto.
O que é o Daybreak e de onde ele vem
Daybreak é o nome do programa da OpenAI que empacota modelos voltados para trabalho de segurança cibernética. Daybreak é o toolkit de defensor da OpenAI que revisa código, investiga atividade suspeita e testa correções antes do uso. Ou seja, não é um modelo novo isolado: é um conjunto de capabilities, acessos e integrações montado em cima dos modelos de fronteira da empresa, calibrado para três tarefas, revisão de código, triagem de alertas e validação de correção.
A linhagem técnica mais provável desse pacote é o Aardvark, hoje renomeado Codex Security. Em uma nota de 6 de março de 2026, a OpenAI informou que Aardvark virou Codex Security e está disponível como research preview. Era um pesquisador de segurança agentic baseado em GPT-5. Segundo a OpenAI, Aardvark não depende de técnicas tradicionais de análise de programa como fuzzing ou análise de composição de software, e procura bugs como um pesquisador humano faria: lendo código, analisando, escrevendo e rodando testes, usando ferramentas.
Isso importa porque o anúncio da OTAN descreve capacidades que coincidem com o pipeline do Aardvark. O material da OpenAI em si não diz explicitamente que o Daybreak é o Aardvark rebatizado, então vou tratar os dois separadamente e indicar quando a inferência é minha.
Como funciona o fluxo de descoberta de vulnerabilidade
Para entender o mecanismo, pense num revisor de código humano novo no time. Ele não sai apontando falha linha por linha. Primeiro ele lê a base, entende o que o sistema faz, decide onde valeria a pena um atacante investir tempo, e só então começa a cutucar. Depois que acha algo suspeito, ele não abre um ticket direto: ele tenta reproduzir o problema num ambiente seguro. Se reproduziu, escreve a correção e manda para revisão de outro humano.
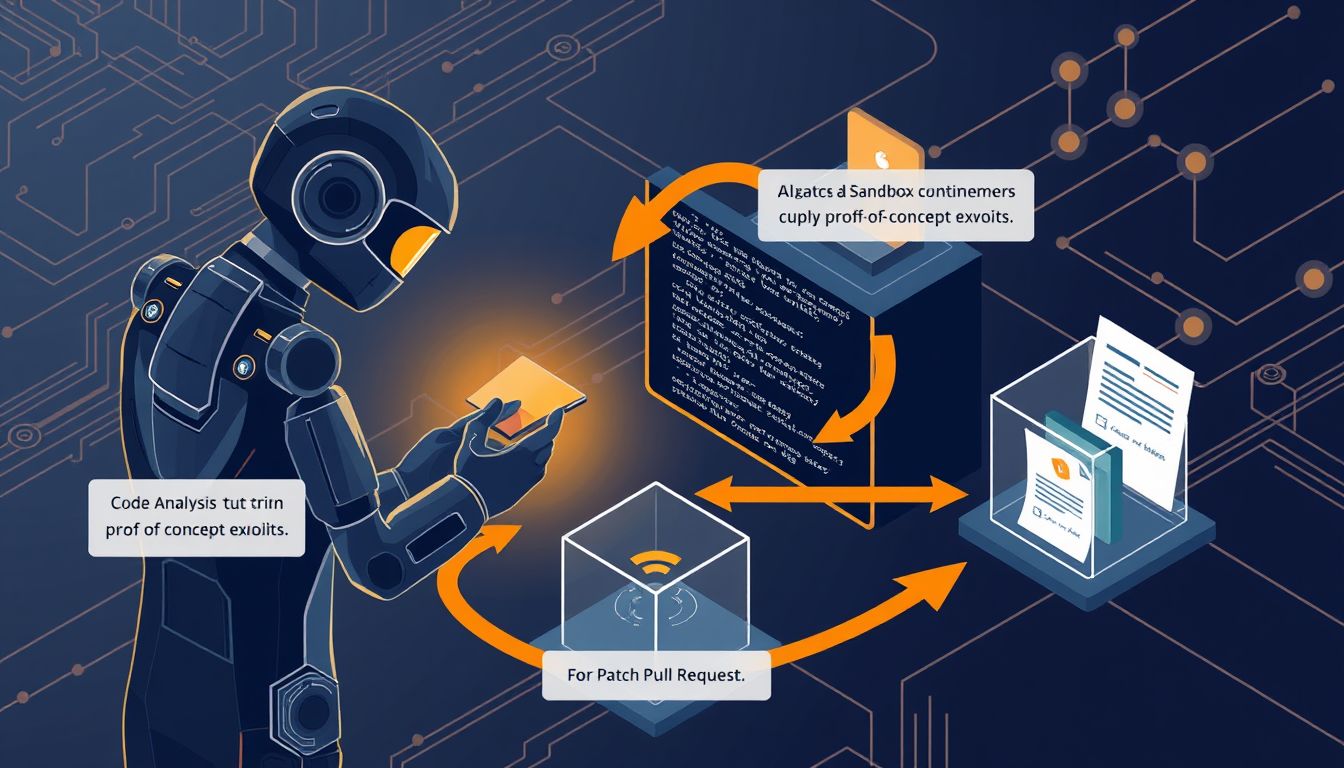
O pipeline do Aardvark reproduz essa sequência em quatro etapas documentadas:
1. Modelagem de ameaça do repositório
Analysis: constrói um modelo de ameaça específico do repositório lendo a base de código inteira. Esse é o passo que diferencia uma ferramenta de LLM de um scanner clássico. Em vez de casar padrões conhecidos de CVE contra trechos de código, o agente primeiro deriva o que é valioso naquele sistema, onde ficam os limites de confiança, quais entradas vêm da rede e quais do disco.
2. Varredura contínua de commits
Commit scanning: monitora novos commits e também faz back-scan do histórico; explica vulnerabilidades suspeitas com código anotado. Aqui o modelo não está rodando uma análise estática fixa. Ele está pedindo ao LLM, a cada mudança, que diga se aquilo introduziu um caminho novo de exploração considerando o threat model levantado no passo 1.
3. Validação em sandbox
Esta é a etapa que separa um achado útil de um falso positivo caro. Validation: reproduz o problema em uma sandbox para confirmar exploitability e reduzir falsos positivos. Em termos concretos, o agente tenta escrever e executar um proof-of-concept isolado. Se o PoC dispara a condição, a vulnerabilidade entra como confirmada. Se não dispara, volta para investigação ou é descartada.
4. Patch via Codex, humano no final
Patching: propõe patches de um clique via Codex; as correções ficam anexadas a cada finding para revisão humana. Não é merge automático. O ciclo termina num pull request que um engenheiro aceita, ajusta ou rejeita.
A analogia do revisor humano carrega bem a mecânica até aqui. Onde ela quebra: o agente não cansa, não hesita em refazer o PoC cinquenta vezes com variações, e consegue escanear histórico inteiro de commits em paralelo. Mas também não tem intuição de contexto organizacional, ele não sabe que aquele endpoint supostamente vulnerável está atrás de três camadas de rede isolada que ninguém documentou.
O que isso significa na prática para a OTAN
Do lado operacional, a OpenAI descreve três usos: o Daybreak vai ajudar a OTAN a examinar código, escanear comportamento de rede estranho e confirmar fraquezas. Isso casa com o pipeline acima aplicado tanto em código próprio da aliança quanto em logs de telemetria de rede.
Para dimensionar: a OTAN tem usado até 300 bilhões de tokens, unidades faturadas de entrada e saída de modelo, por mês até novembro de 2026. Esse número não diz, sozinho, quantas vulnerabilidades foram encontradas ou quanto código foi coberto. Diz escala de uso. Em termos práticos, 300 bilhões de tokens por mês é compatível com varredura contínua de dezenas de repositórios grandes mais análise de telemetria. Browne alertou que a OTAN ainda precisa aprender sobre consumo de tokens, padrões de uso e economia dos modelos para controlar custos e comparar fornecedores, segundo a OpenAI. Esse é um sinal honesto: nem a própria OTAN sabe ainda se esse volume é eficiente.
Além da OTAN, a OpenAI também deu acesso aos seus modelos de segurança cibernética à agência de cibersegurança da União Europeia, a ENISA, e às agências nacionais de cibersegurança da França, Alemanha e Polônia.
Houve ainda uso em exercício. A OpenAI apoiou o exercício Crossed Swords 2026, organizado pelo NATO Cooperative Cyber Defence Centre of Excellence. Ele incluiu um novo stream de treinamento em que participantes construíram, implantaram e avaliaram agentes de IA para operações cibernéticas, usando o OpenAI Daybreak no ambiente técnico, com ênfase em manter supervisão humana.
Esquematicamente, o fluxo de um caso típico fica assim:
repo privado da OTAN
 |
 v
[Daybreak: threat model do repo]
 |
 v
[monitor de commits] <---- novo push
 |
 v
suspeita de vuln? --nao--> fim
 | sim
 v
[sandbox: tenta PoC]
 |
 v
exploitable? --nao--> arquiva como falso positivo
 | sim
 v
[Codex gera patch candidato]
 |
 v
revisor humano aprova / ajusta / rejeita
Onde isso quebra
Falsos positivos ainda custam caro. A sandbox reduz, mas não elimina. Toda alerta que chega num analista consome atenção, e analistas de agências de defesa são o gargalo mais caro da cadeia.
Custo e opacidade de tokens. 300 bilhões de tokens por mês é muito. A OpenAI não publica preço específico do Daybreak. O próprio anúncio reconhece que a OTAN ainda está aprendendo a economia disso. Qualquer time que queira reproduzir precisa orçar com margem larga.
Benchmark não é produção. Em testes de benchmark em repositórios autoritativos, o Aardvark sinalizou 92 por cento de vulnerabilidades conhecidas e sinteticamente introduzidas. Isso é menos do que os 72 fixes que o Google diz que seu sistema CodeMender gerenciou, ou as 26 falhas encontradas pelo projeto OSS-Fuzz do Google um ano antes. Taxa de detecção alta em golden repos não garante performance equivalente em código empresarial real, que tem muito mais ruído.
O agente é também superfície de ataque. Entregar as chaves a um agente de IA não é livre de risco. Sistemas baseados em agente podem se tornar superfícies de ataque. Um agente com acesso a repositórios inteiros e ambiente de execução precisa de isolamento robusto, caso contrário o atacante mira o agente.
Supervisão humana é obrigatória, não opcional. Todo o material enfatiza human oversight. Isso quer dizer que os ganhos de velocidade existem até o ponto em que o humano começa a ser o gargalo de novo.
O que não dá para afirmar a partir deste material
O anúncio da OpenAI é curto e deixa muita coisa em aberto. Não dá para afirmar, a partir dele, que o Daybreak é tecnicamente idêntico ao Aardvark/Codex Security. É provável, pelas capacidades descritas, mas a empresa não publica a arquitetura. Tratei isso como inferência.
Também não dá para dizer quantas vulnerabilidades reais a OTAN encontrou, nem quais produtos foram afetados. A publicação deu exemplos de vulnerabilidades encontradas e corrigidas, sem especificar o período coberto pelo número de uso da OTAN. Portanto os 300 bilhões de tokens por mês e os achados não vêm com denominador comum.
Não há detalhe público sobre modelo de deployment (on-premise, cloud dedicada, API padrão), nem sobre quais dados da OTAN transitam pela infraestrutura da OpenAI. A OpenAI está em discussões para implantar sua tecnologia em redes não-classificadas da OTAN. Altman inicialmente havia dito a funcionários que a OpenAI buscava implantar em todas as redes classificadas da OTAN. A leitura mais conservadora é que o uso atual está limitado a redes não classificadas.
E não há informação sobre como eventuais falhas do próprio agente (patch incorreto, PoC inseguro escapando da sandbox) são tratadas.
Como testar isso você mesmo
Você não vai conseguir reproduzir o setup da OTAN. Mas dá para reproduzir o pipeline em escala pequena para entender a mecânica.
- Pegue um repositório open source conhecido com CVE antigo. Por exemplo, um checkout de uma versão vulnerável documentada de uma biblioteca em Python ou Node.
- Monte o threat model manualmente com ajuda do modelo. Peça a um LLM que leia os entry points do código e liste assumptions de confiança. Isso é o passo 1 do pipeline.
- Faça o modelo escanear um diff. Introduza uma mudança no código, dê o patch ao modelo com o threat model como contexto, e peça para apontar risco. Isso é o passo 2.
- Teste a validação em sandbox. Escreva, com ajuda do modelo, um PoC em container isolado que dispare a condição. Se disparar, é vuln confirmada. Isso é o passo 3.
- Gere o patch e revise. Peça o patch, aplique, rode os testes. Isso é o passo 4.
Esse ciclo, feito à mão em um repo pequeno, mostra onde o fluxo quebra: o threat model fica superficial, o sandbox é trabalhoso de montar, e o patch pode consertar o sintoma sem resolver a causa. São exatamente os pontos onde um produto como Daybreak investe engenharia. Depois de passar por isso manualmente, o número de 300 bilhões de tokens por mês começa a fazer sentido.
Para acompanhar a fonte primária, o anúncio está em openai.com/index/strengthening-nato-allied-cyber-defences-ai e o detalhamento técnico do Aardvark/Codex Security em openai.com/index/introducing-aardvark.